Cyber Security: Порядок включения правил
Оглавление
- Общее описание
- Предварительные условия
- Этапы включения
- Включение правил в интерфейсе
- Расписание и нагрузка
- Проверка после включения
Общее описание
Все правила модуля поставляются выключенными и включаются поэтапно. Сначала включаются служебные правила, которые наполняют справочники базовых линий. Затем включаются правила по подключенным источникам, после настройки порогов — пороговые правила, а после накопления данных — правила на базовых линиях поведения.
Поэтапное включение позволяет оценить поток инцидентов по каждому источнику и адаптировать правила до включения всего набора.
Предварительные условия
Перед включением правил источника проверьте три условия.
- Источник настроен по разделу Настройка источников на инфраструктуре
- Данные поступают в индексы источника в корректном формате, см. Подключение и настройка сбора данных
- Наполнены справочники инфраструктуры, учетных записей и исключений, которые используют правила источника, см. Справочники
Правило, включенное без данных источника, не создает инцидентов, но расходует ресурсы на выполнение. Правило, включенное без заполненных справочников исключений, создает поток ложных срабатываний.
Этапы включения
Этап 1. Служебные правила
Служебные правила не создают инцидентов. Они по расписанию наполняют справочники базовых линий поведения и отмечены тегом Служебное.
- включите все служебные правила сразу после того, как начали поступать данные
- при необходимости запустите их первый раз вручную, не дожидаясь расписания
- проверьте, что в автоматически наполняемых справочниках базовых линий появились данные
Этап 2. Правила по источникам
- включайте правила одного источника за раз в порядке Windows, Active Directory, Linux, Web (IIS и nginx), Kubernetes
- после включения наблюдайте поток инцидентов в течение 5–7 дней
- правила с систематическими ложными срабатываниями адаптируйте по разделу Адаптация под инфраструктуру
- внутри источника включайте правила по критичности от низкой к высокой. Правила низкой критичности обычно имеют более широкое условие, и так проще оценить поток ложных срабатываний
Этап 3. Пороговые правила
Правила с числовыми порогами (перебор паролей, сканирование, массовые операции) рассчитаны на типичный профиль активности. Перед включением оцените пороги на данных своей инфраструктуры по разделу Адаптация под инфраструктуру.
Этап 4. Правила на базовых линиях поведения
Правила сравнивают активность хоста или пользователя с накопленной нормой поведения. Норму формируют служебные правила по мере поступления данных, поэтому сразу после подключения сбора такие правила не готовы к работе.
- включайте правила после того, как служебные правила сформировали базовые линии
- хосты и пользователи с недостаточной историей не оцениваются правилами, поэтому штатная активность только что подключенных хостов и новых пользователей не вызывает срабатываний
- если включить правила раньше срока, хост или пользователь без сформированной базовой линии будет давать срабатывания на собственную обычную активность
Включение правил в интерфейсе
- Перейдите в
Навигационное меню-Планировщик задач-Список задач - Отфильтруйте задачи по тегу
Cyber Securityи тегу источника
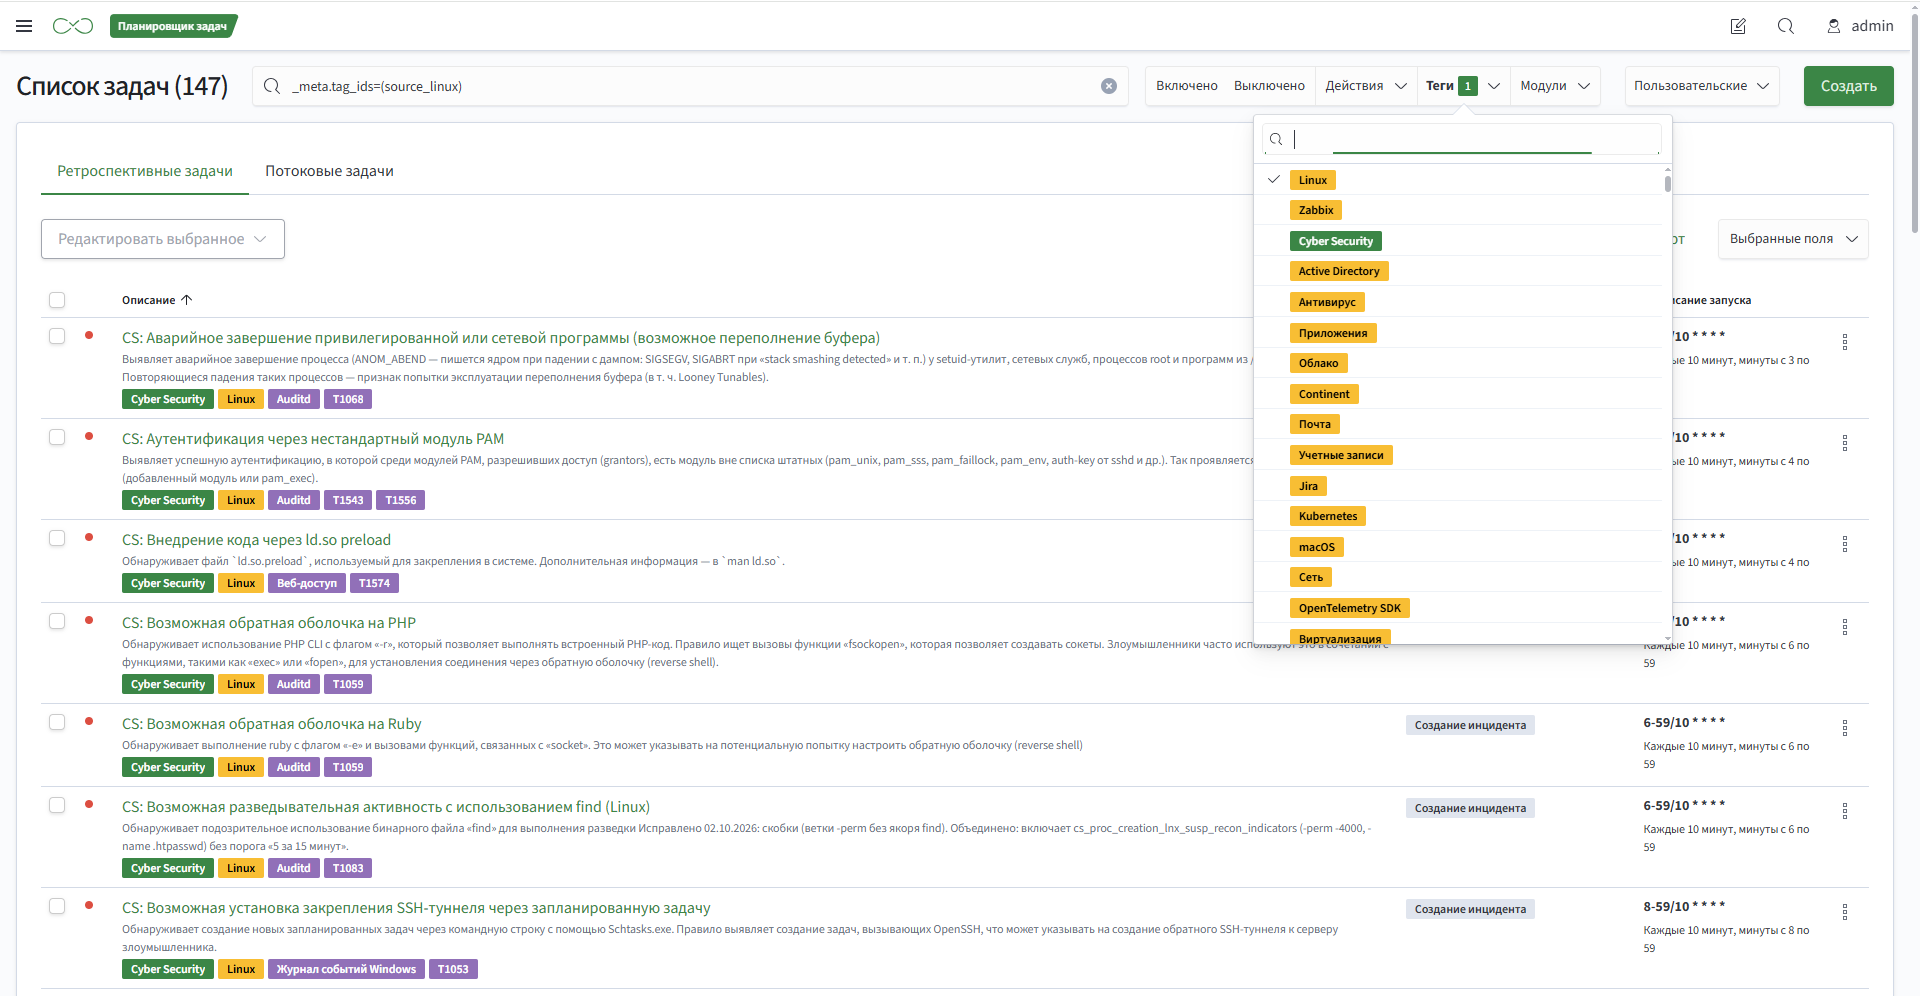
- Отметьте флажками правила, которые нужно включить, и выберите
Редактировать выбранное-Включить
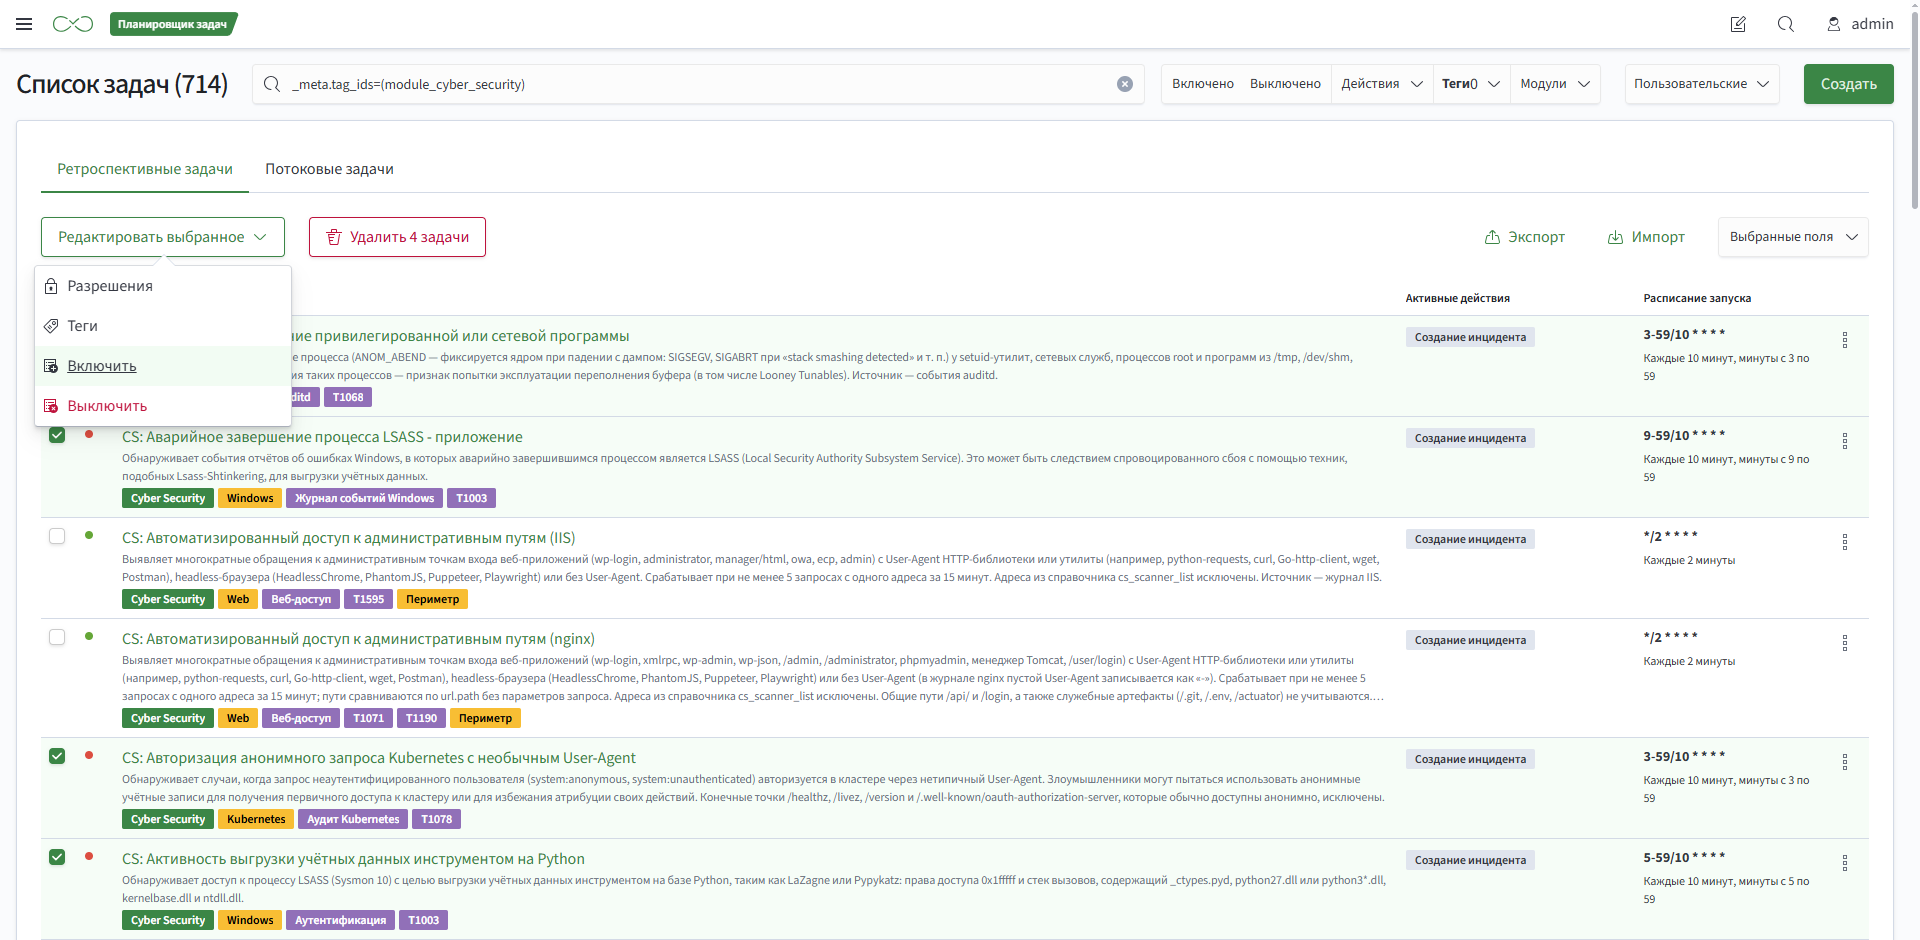
Работа с задачами планировщика описана в разделе Создание и настройка задач.
Расписание и нагрузка
- большинство правил выполняется каждые 10 минут и анализирует окно в 15 минут. Окна перекрываются, поэтому события на границе запусков не теряются
- время запуска правил распределено по минутам десятиминутного интервала. Не переносите большое количество правил на одну минуту, это повышает нагрузку на кластер
- повторные инциденты по одному объекту подавляются по его ключевым полям
Проверка после включения
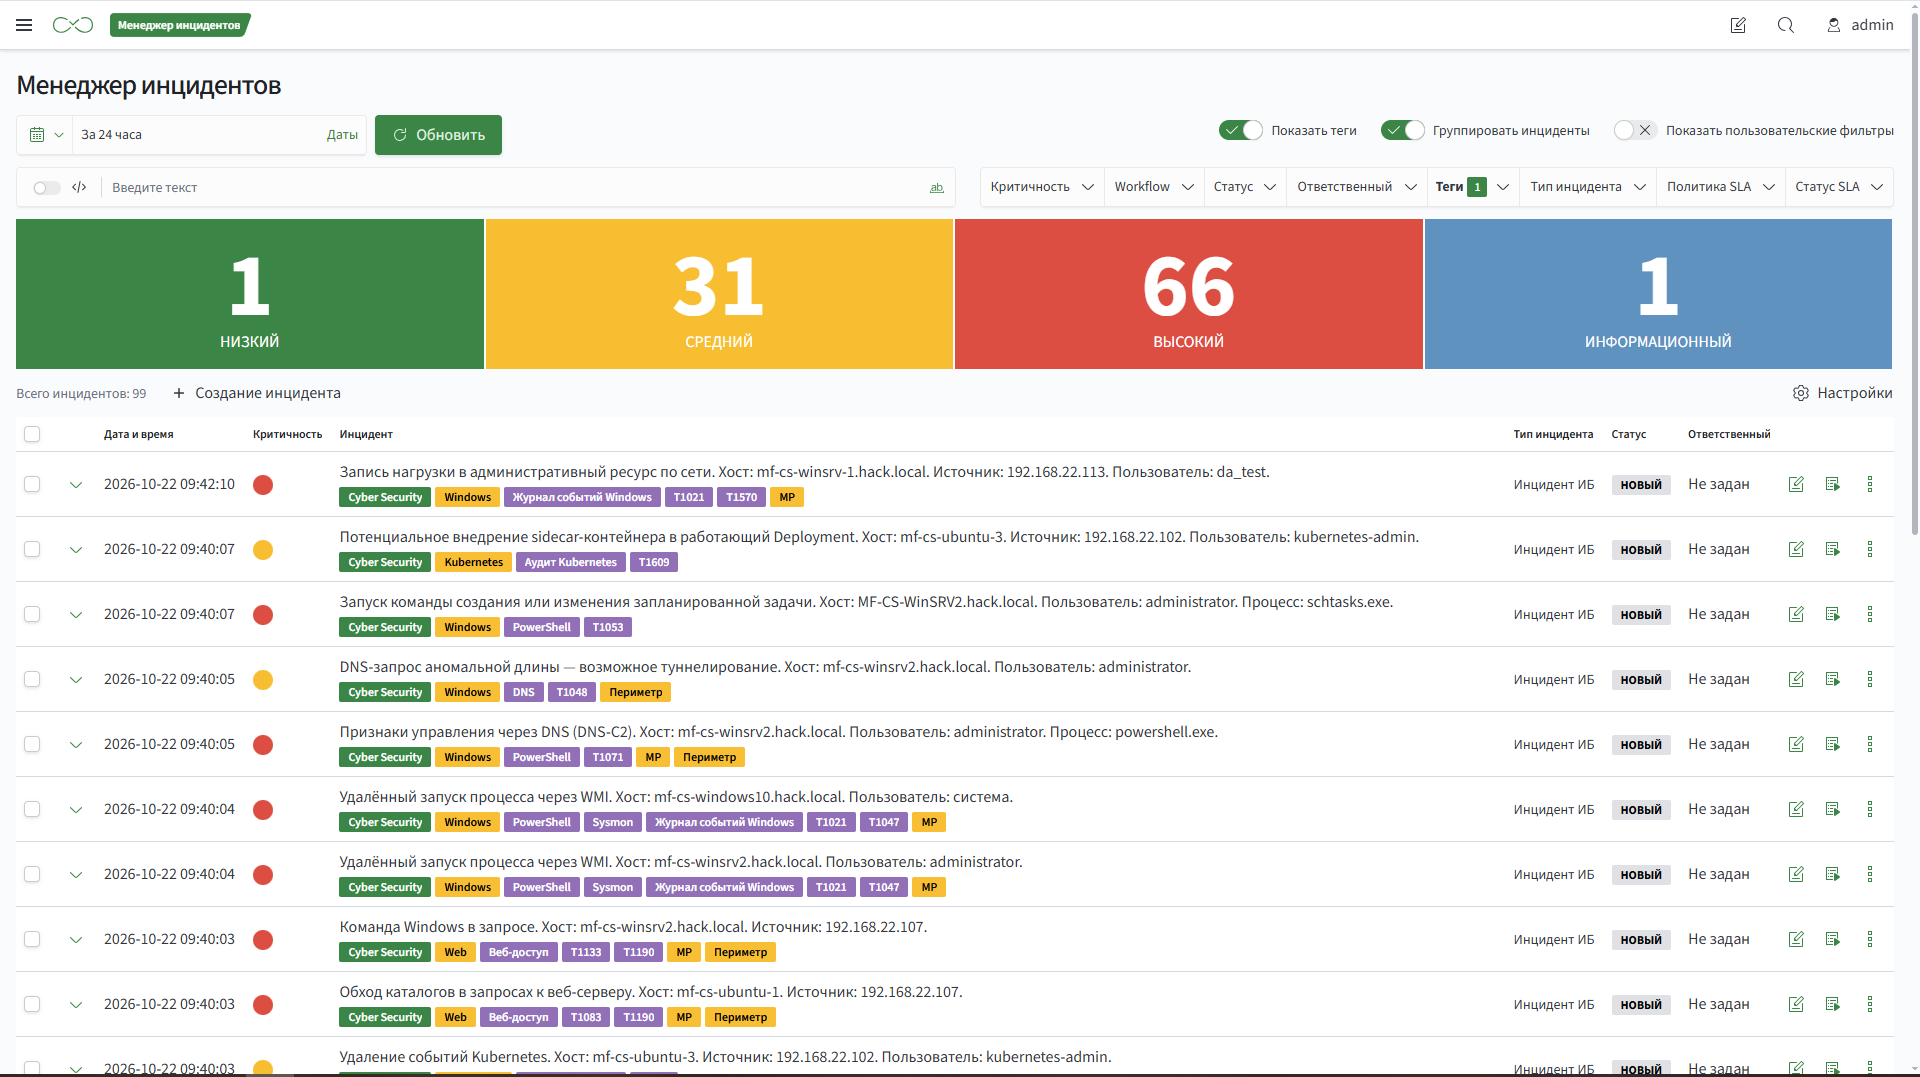
- инциденты на тестовые события появляются в
Incident Manager - поток инцидентов по каждому правилу соответствует ожиданиям. Правила с аномальным потоком адаптируйте по разделу Адаптация под инфраструктуру
Перечни служебных правил с расписанием, правил на базовых линиях поведения с периодами накопления и пороговых правил, а также особые случаи включения приведены в документе «Порядок включения и адаптации правил». Документ поставляется вместе с модулем.