Cyber Security: Установка
Оглавление
Все правила корреляции поставляются выключенными, в том числе при повторной установке и обновлении модуля. Порядок включения описан в разделе Порядок включения правил.
Последовательность установки
Шаг 1. Подготовка индекса планировщика
В правилах модуля много полей. Перед импортом контентного модуля увеличьте лимит полей индекса планировщика задач, иначе часть правил не установится.
Выполните команду из каталога утилиты установки cyber_security_ko_maker.
python3 bin/apply_incident_manager_settings.py \
  --host <SMART_MONITOR_HOST>:<PORT> \
  --user <SMART_MONITOR_USER> \
  --password '<SMART_MONITOR_PASSWORD>' \
  --prepare-index
По умолчанию лимит равен 2000 полям. Другое значение задается параметром --jsc-field-limit.
Шаг 2. Импорт контентного модуля
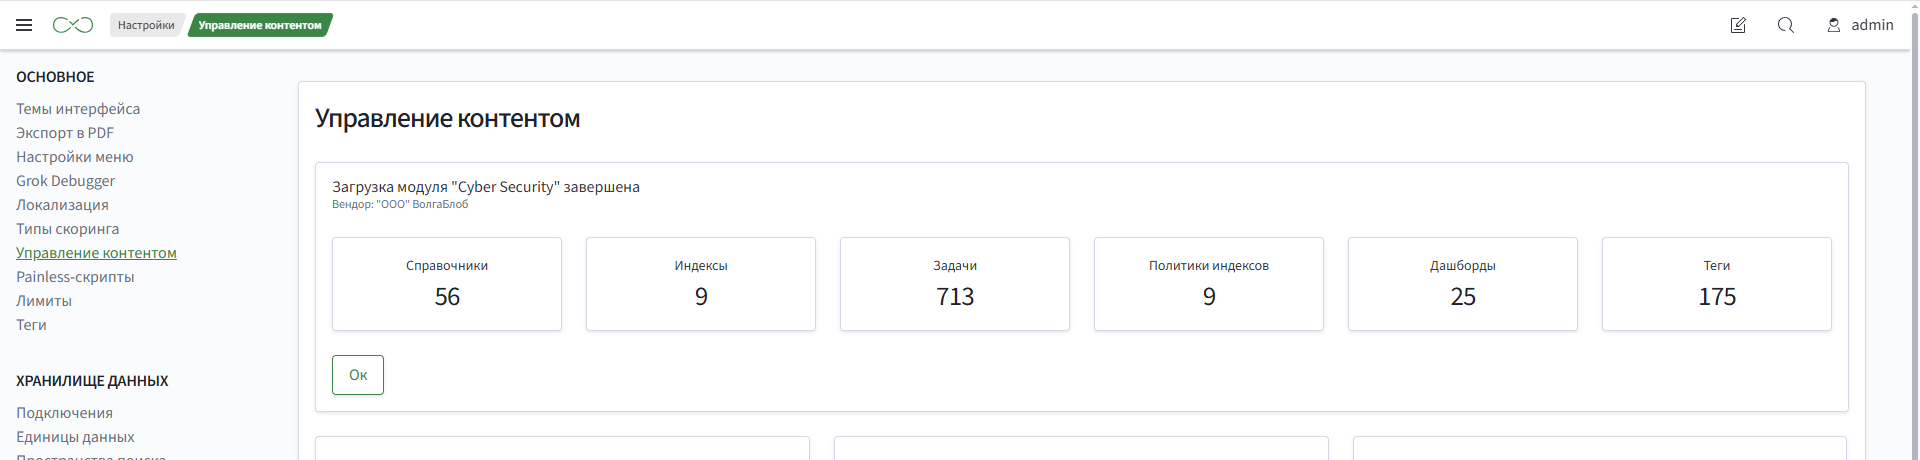
Импортируйте архив Cyber_Security.zip в разделе Навигационное меню - Параметры системы - Настройки модулей - Управление контентом. Порядок импорта описан в разделе Управление контентом.
Шаг 3. Развертывание объектов утилитой установки
Контентный модуль создает начальные индексы <источник>-000001. Остальные объекты, без которых не работают сбор данных и инциденты, создает утилита установки cyber_security_ko_maker.
| Объект | Назначение |
|---|---|
| Шаблоны индексов | Маппинг и настройки для индексов, которые создаются при ротации |
| Write-алиасы | Smart Monitor Data Collector пишет данные в алиас <источник>, при ротации запись переключается на следующий индекс |
| Паттерны индексов | Объединяют все индексы источника для поиска и дашбордов |
Тип инцидента Инцидент ИБ | Поля карточки инцидента с плейбуком расследования. Утилита привязывает этот тип ко всем правилам модуля |
Разверните объекты до включения сбора данных. Если события поступят раньше, чем появится write-алиас, создастся индекс с именем алиаса, например auditd, и алиас создать не получится.
Требования
- Python 3.8 и выше
- учетная запись администратора Smart Monitor
Запуск
python3 bin/make_cyber_security.py \
  --host <SMART_MONITOR_HOST>:<PORT> \
  --user <SMART_MONITOR_USER> \
  --password '<SMART_MONITOR_PASSWORD>'
python3 bin/make_cyber_security.py --host sm-host.my_company.ru:5601 --user admin --password 'securepassword'
| Параметр | Описание |
|---|---|
--host | Хост и порт Smart Monitor Web |
--user, --password | Учетная запись администратора |
--force-templates | Перезаписать шаблоны, которые отличаются от поставляемых |
Шаг 4. Проверка после установки
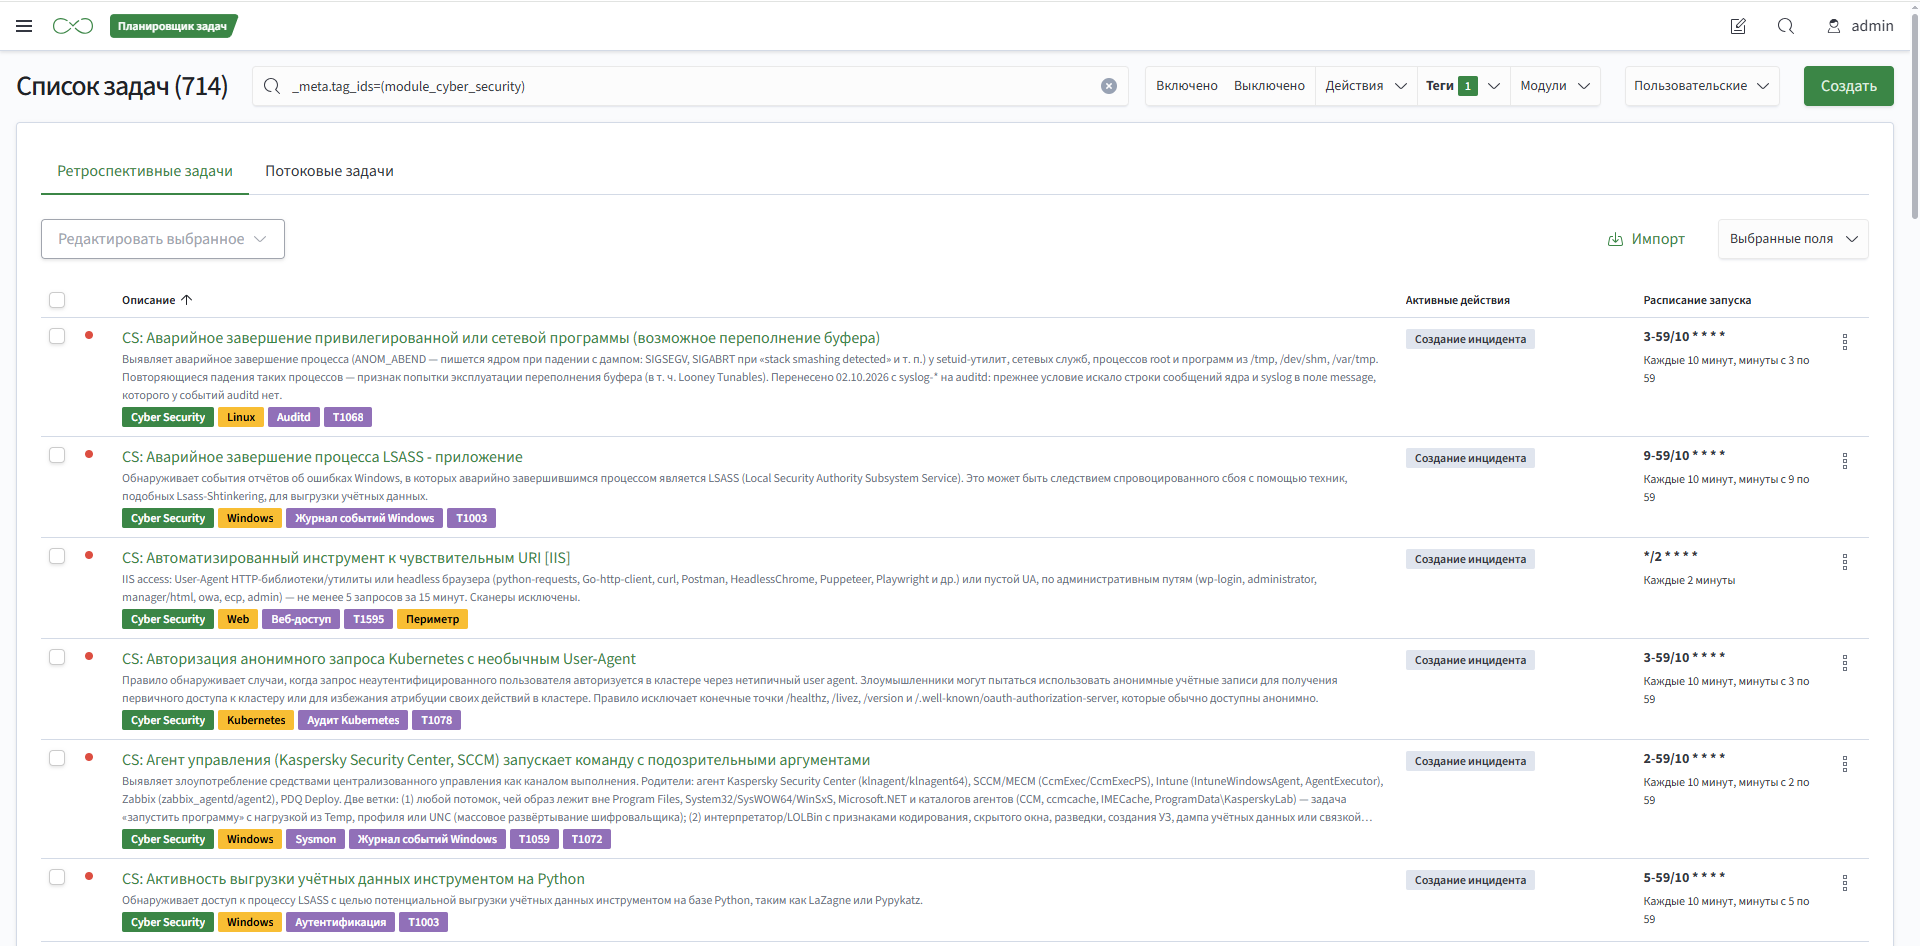
4.1. Проверка правил
- Перейдите в
Навигационное меню-Планировщик задач-Список задач - Отфильтруйте задачи по тегу модуля
Cyber Security - Убедитесь, что в списке есть правила модуля
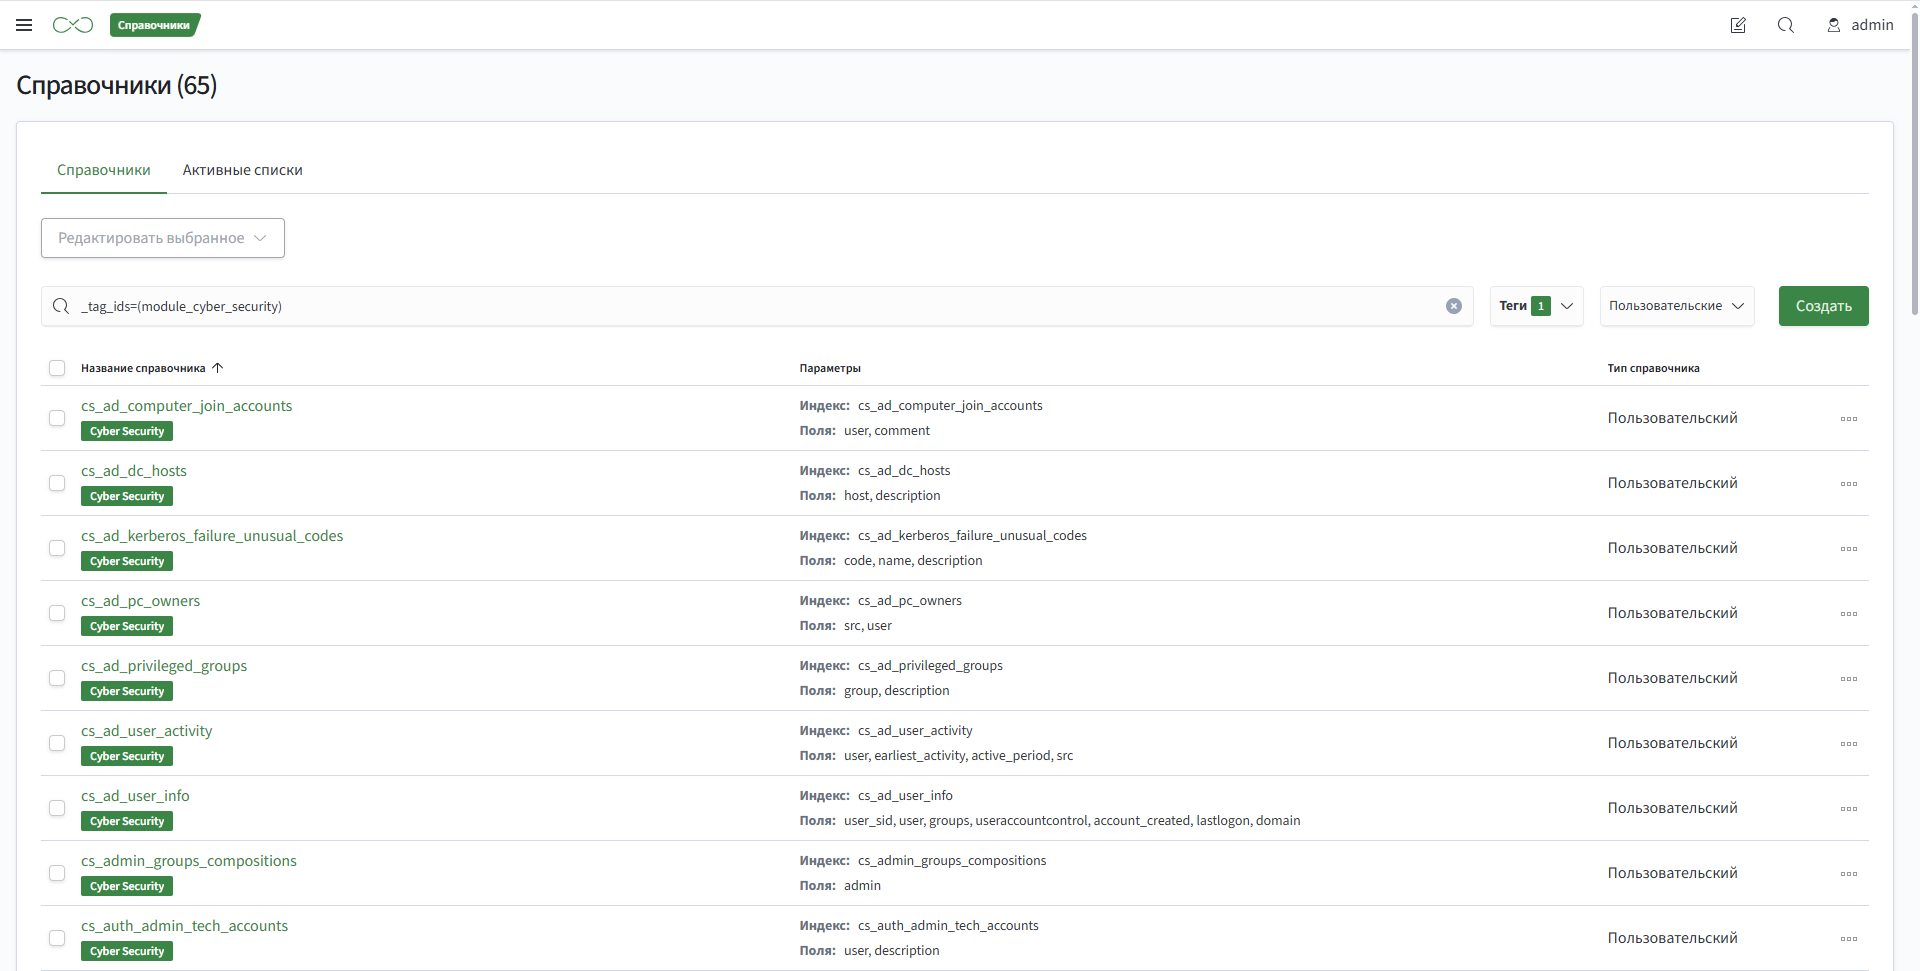
4.2. Проверка справочников
- Перейдите в
Навигационное меню-Lookup Manager-Список справочников - Отфильтруйте справочники по тегу модуля
Cyber Security - Убедитесь, что в списке есть справочники модуля
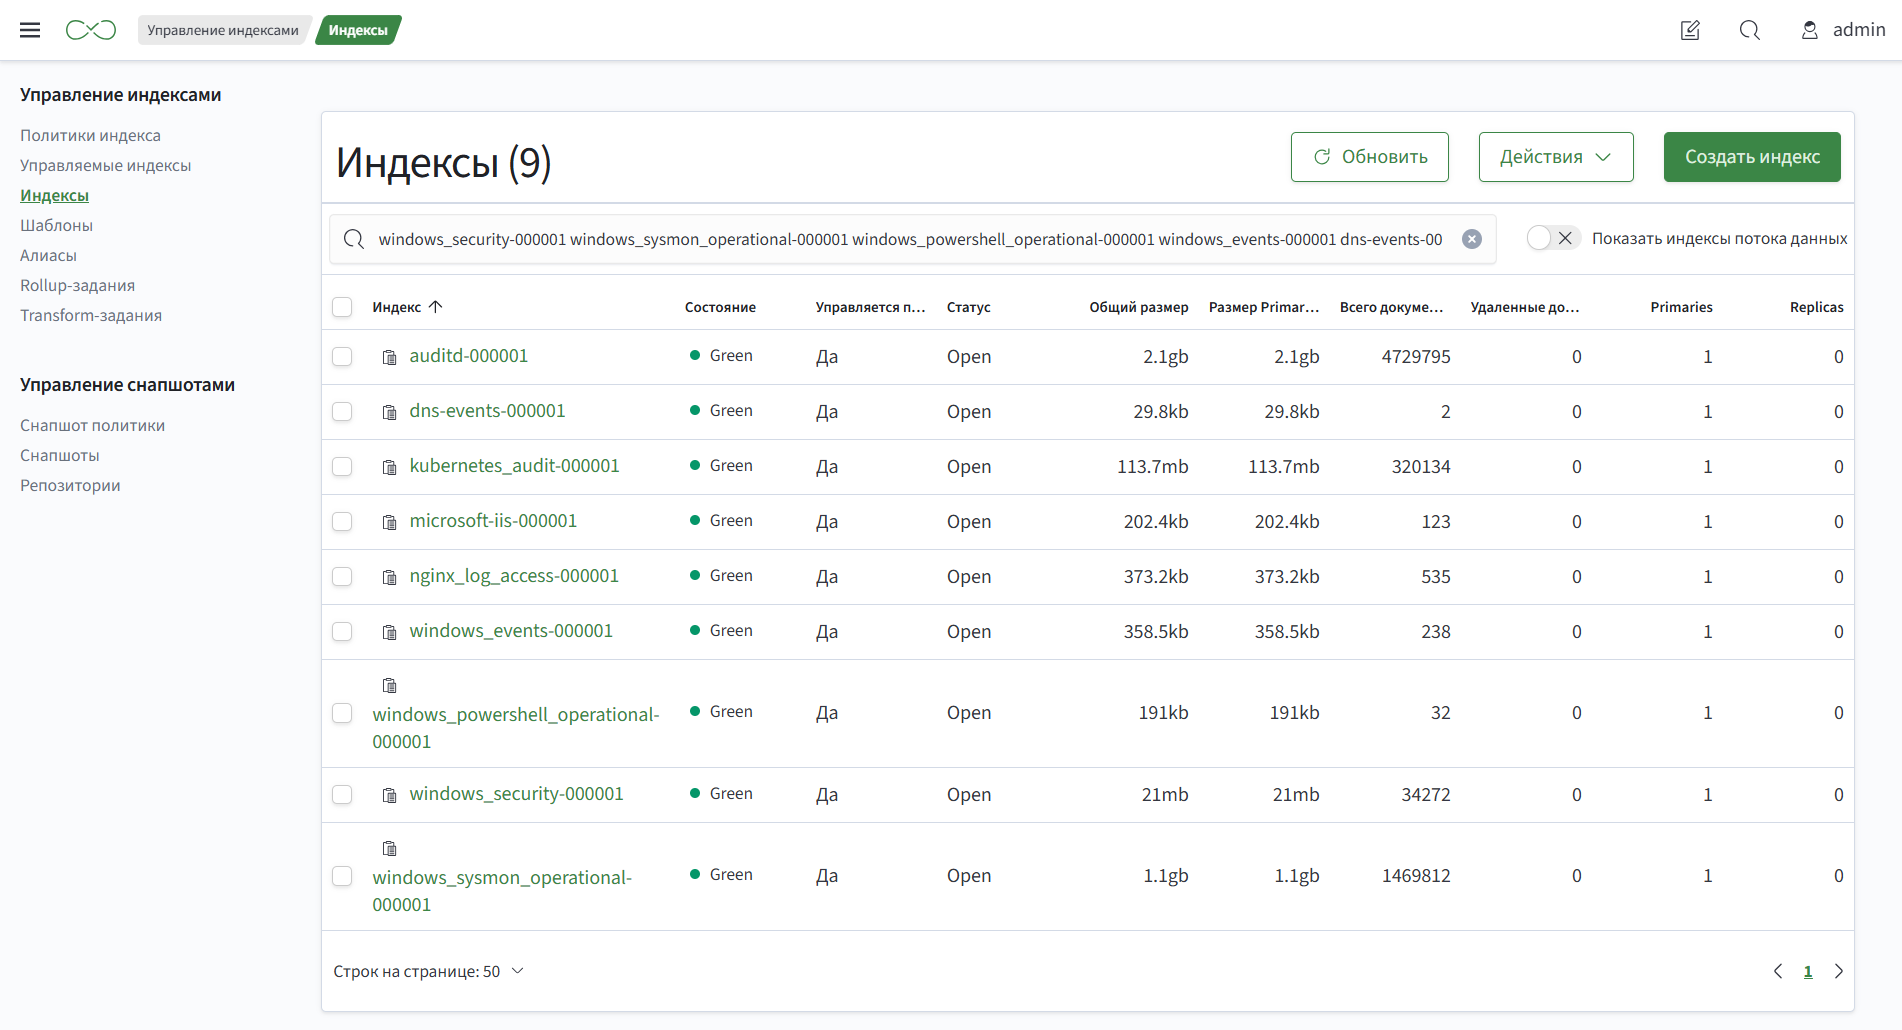
4.3. Проверка индексов и политик ISM
- Перейдите в
Навигационное меню-Параметры системы-Управление индексами-Индексы - Введите в строку поиска имена начальных индексов модуля через пробел, например
windows_security-000001 auditd-000001 nginx_log_access-000001 - Убедитесь, что есть 9 начальных индексов вида
<источник>-000001и у каждого в столбцеУправляется политикойстоитДа
Ту же проверку можно выполнить в консоли разработчика. Вторая команда показывает политику ISM индекса, она должна называться <источник>_policy.
GET _cat/indices/windows_*,auditd-*,nginx_log_access-*,kubernetes_audit-*,microsoft-iis-*,dns-events-*?v
GET _plugins/_ism/explain/windows_security-000001
4.4. Проверка шаблонов индексов
- Перейдите в
Навигационное меню-Параметры системы-Управление индексами-Шаблоны - Найдите шаблоны по имени источника, например
windows_илиauditd - Убедитесь, что для каждого из 9 источников есть шаблон
<источник>_templateс паттерном индексов<источник>-*
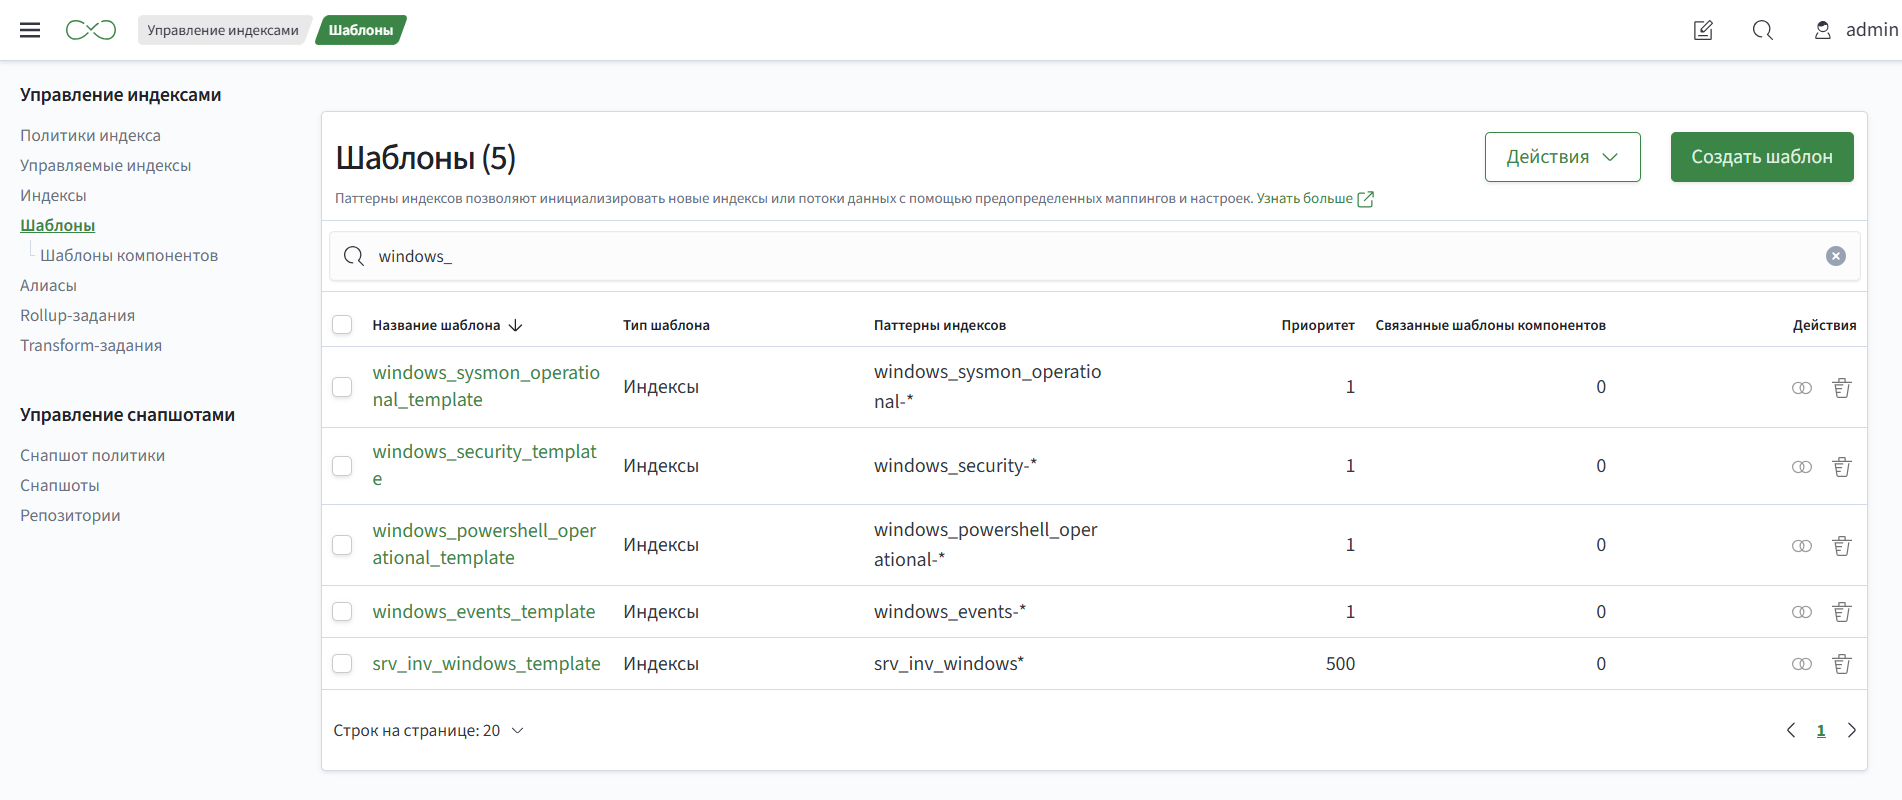
Все шаблоны модуля можно проверить одной командой в консоли разработчика. В ответе должно быть 9 шаблонов.
GET _index_template/windows_security_template,windows_sysmon_operational_template,windows_powershell_operational_template,windows_events_template,dns-events_template,microsoft-iis_template,auditd_template,nginx_log_access_template,kubernetes_audit_template
4.5. Проверка write-алиасов
- Перейдите в
Навигационное меню-Параметры системы-Управление индексами-Алиасы - Найдите алиасы по имени источника, например
windows_ - Убедитесь, что есть 9 алиасов из таблицы ниже и у каждого в столбце
Индекс для записиуказан индекс<источник>-00000N
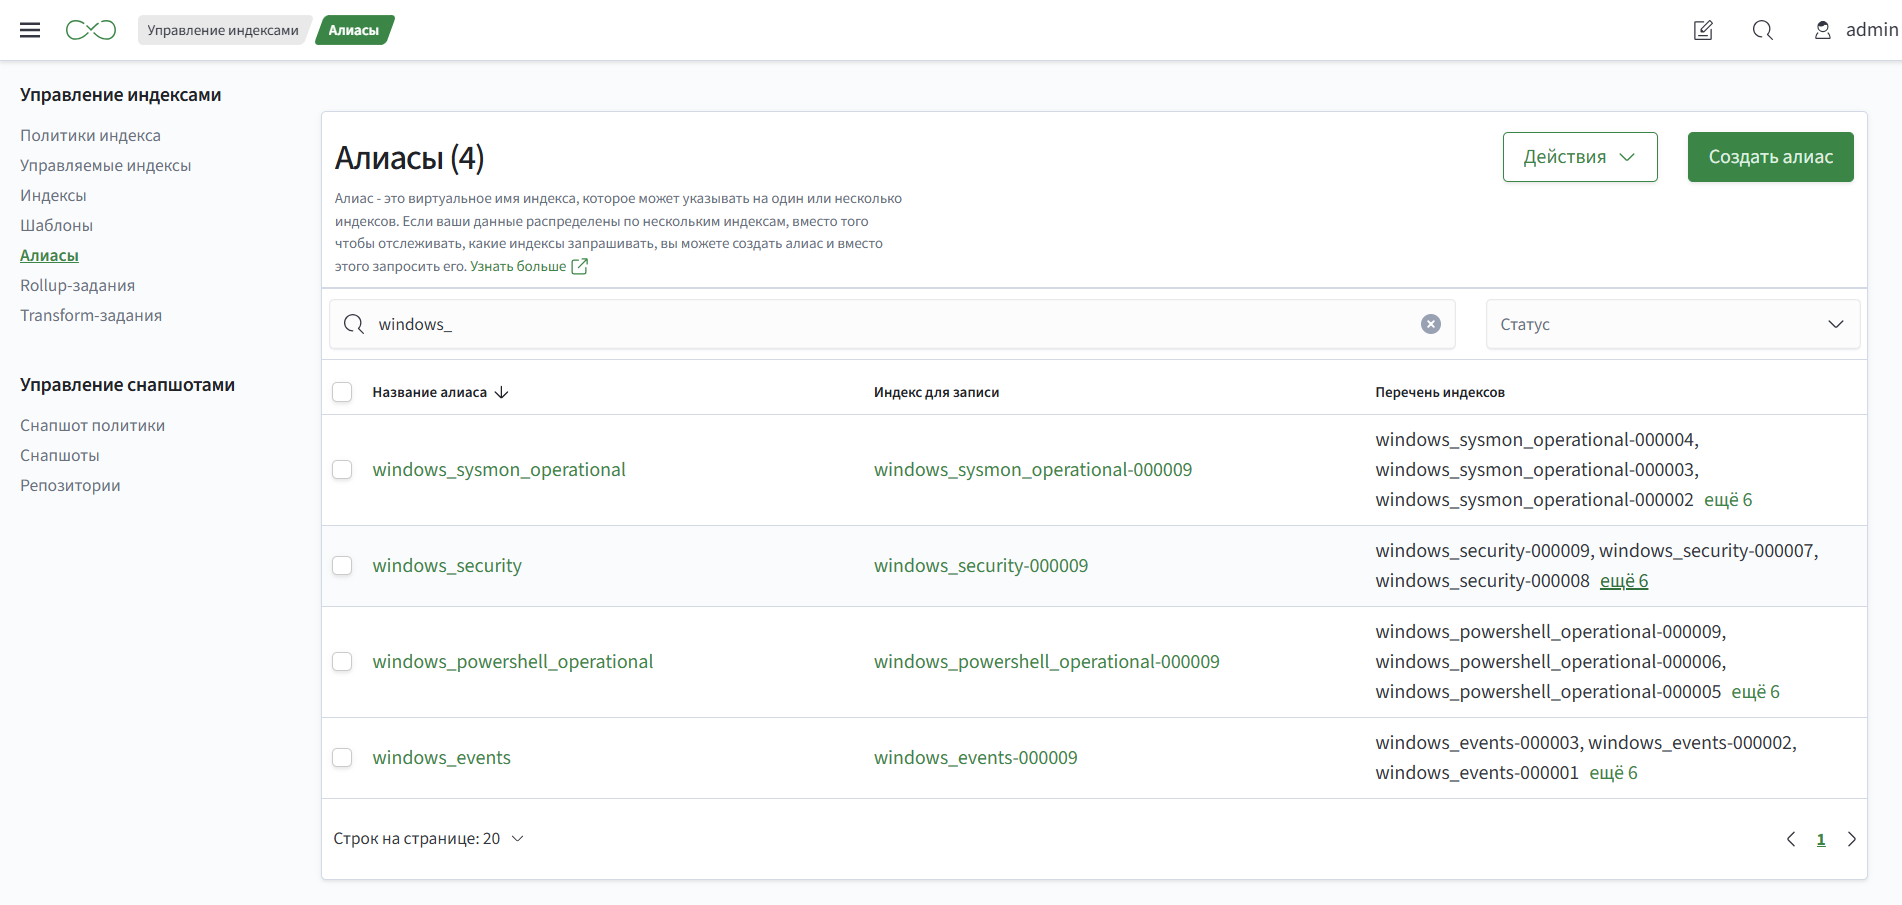
| Алиас | Начальный индекс |
|---|---|
windows_security | windows_security-000001 |
windows_sysmon_operational | windows_sysmon_operational-000001 |
windows_powershell_operational | windows_powershell_operational-000001 |
windows_events | windows_events-000001 |
dns-events | dns-events-000001 |
microsoft-iis | microsoft-iis-000001 |
auditd | auditd-000001 |
nginx_log_access | nginx_log_access-000001 |
kubernetes_audit | kubernetes_audit-000001 |
В консоли разработчика алиасы проверяются командой ниже. У каждого алиаса в столбце is_write_index должно стоять true.
GET _cat/aliases/windows_security,windows_sysmon_operational,windows_powershell_operational,windows_events,dns-events,microsoft-iis,auditd,nginx_log_access,kubernetes_audit?v
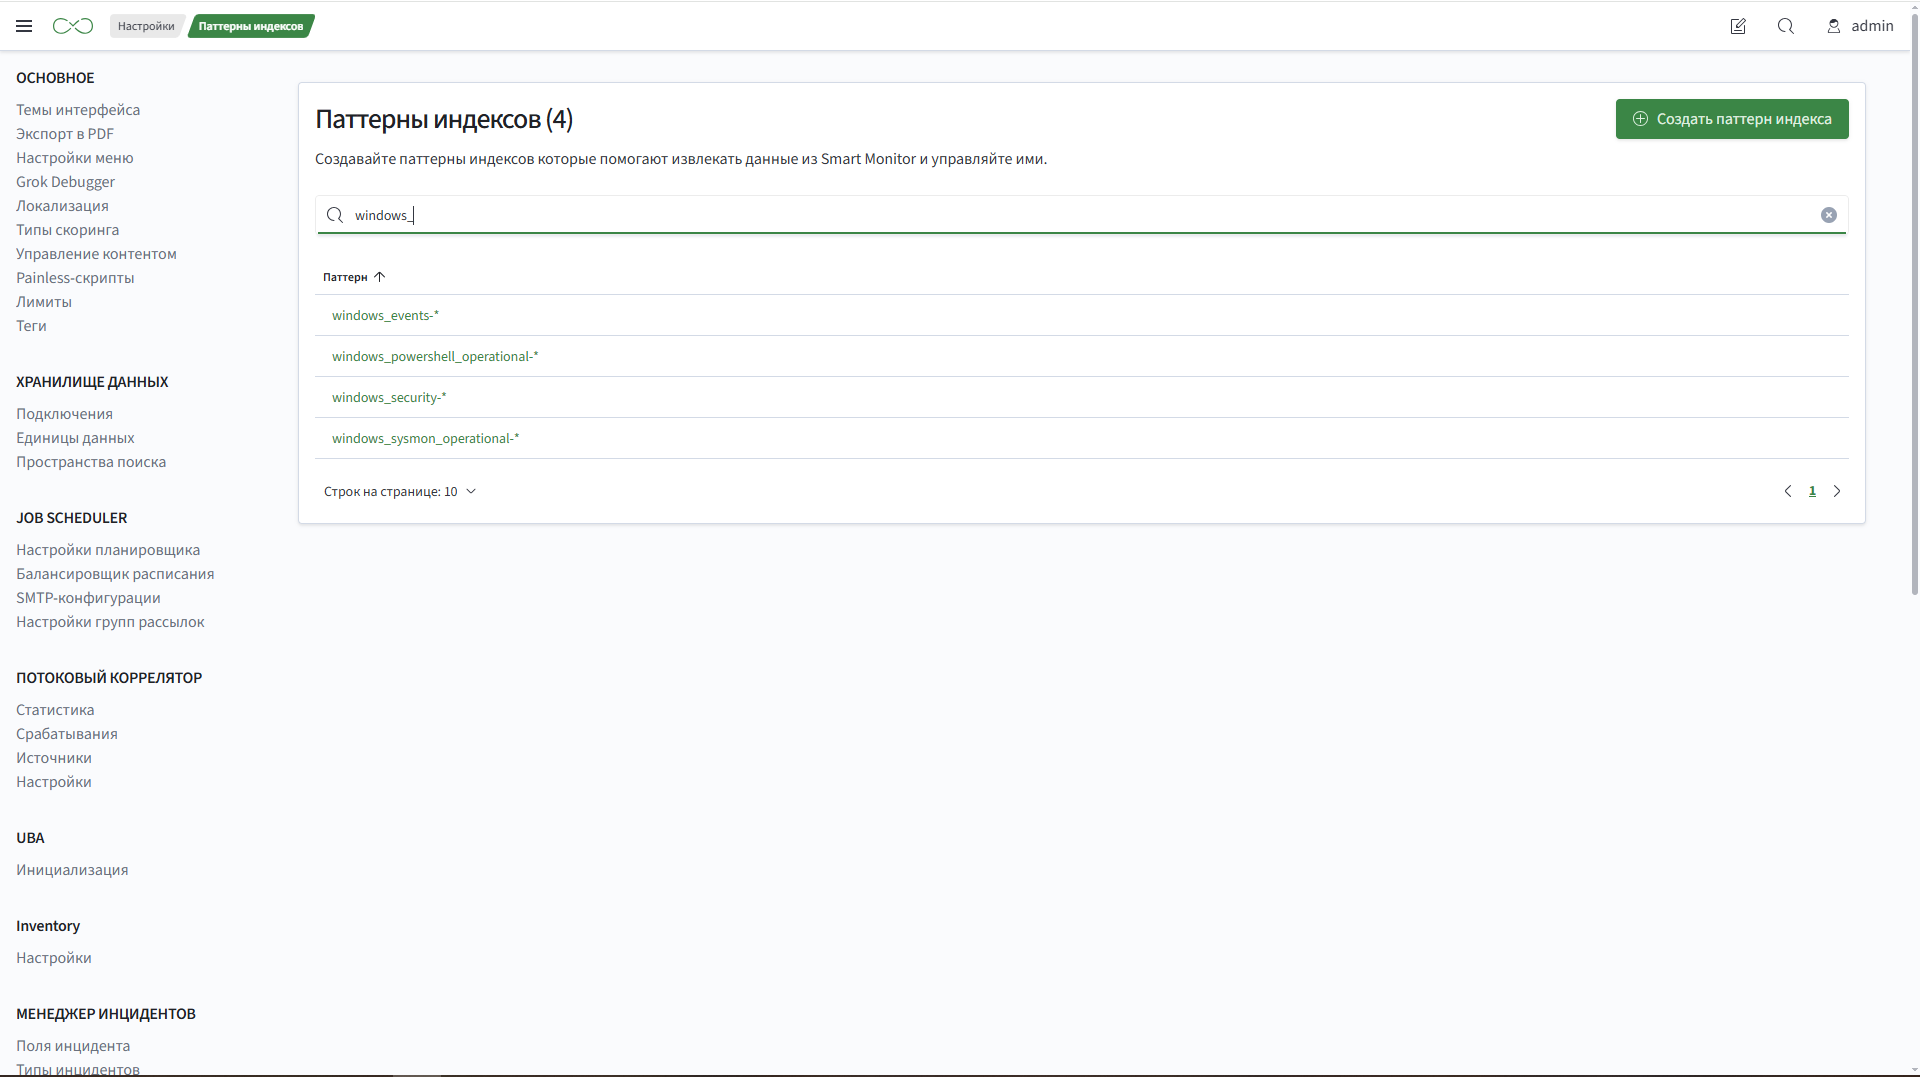
4.6. Проверка паттернов индексов
- Перейдите в
Навигационное меню-Параметры системы-Настройки модулей-OpenSearch-Паттерны индексов - Введите в строку поиска
(windows_ or dns-events or microsoft-iis or auditd or nginx_log_access or kubernetes_audit) - Убедитесь, что в списке 9 паттернов
<источник>-*
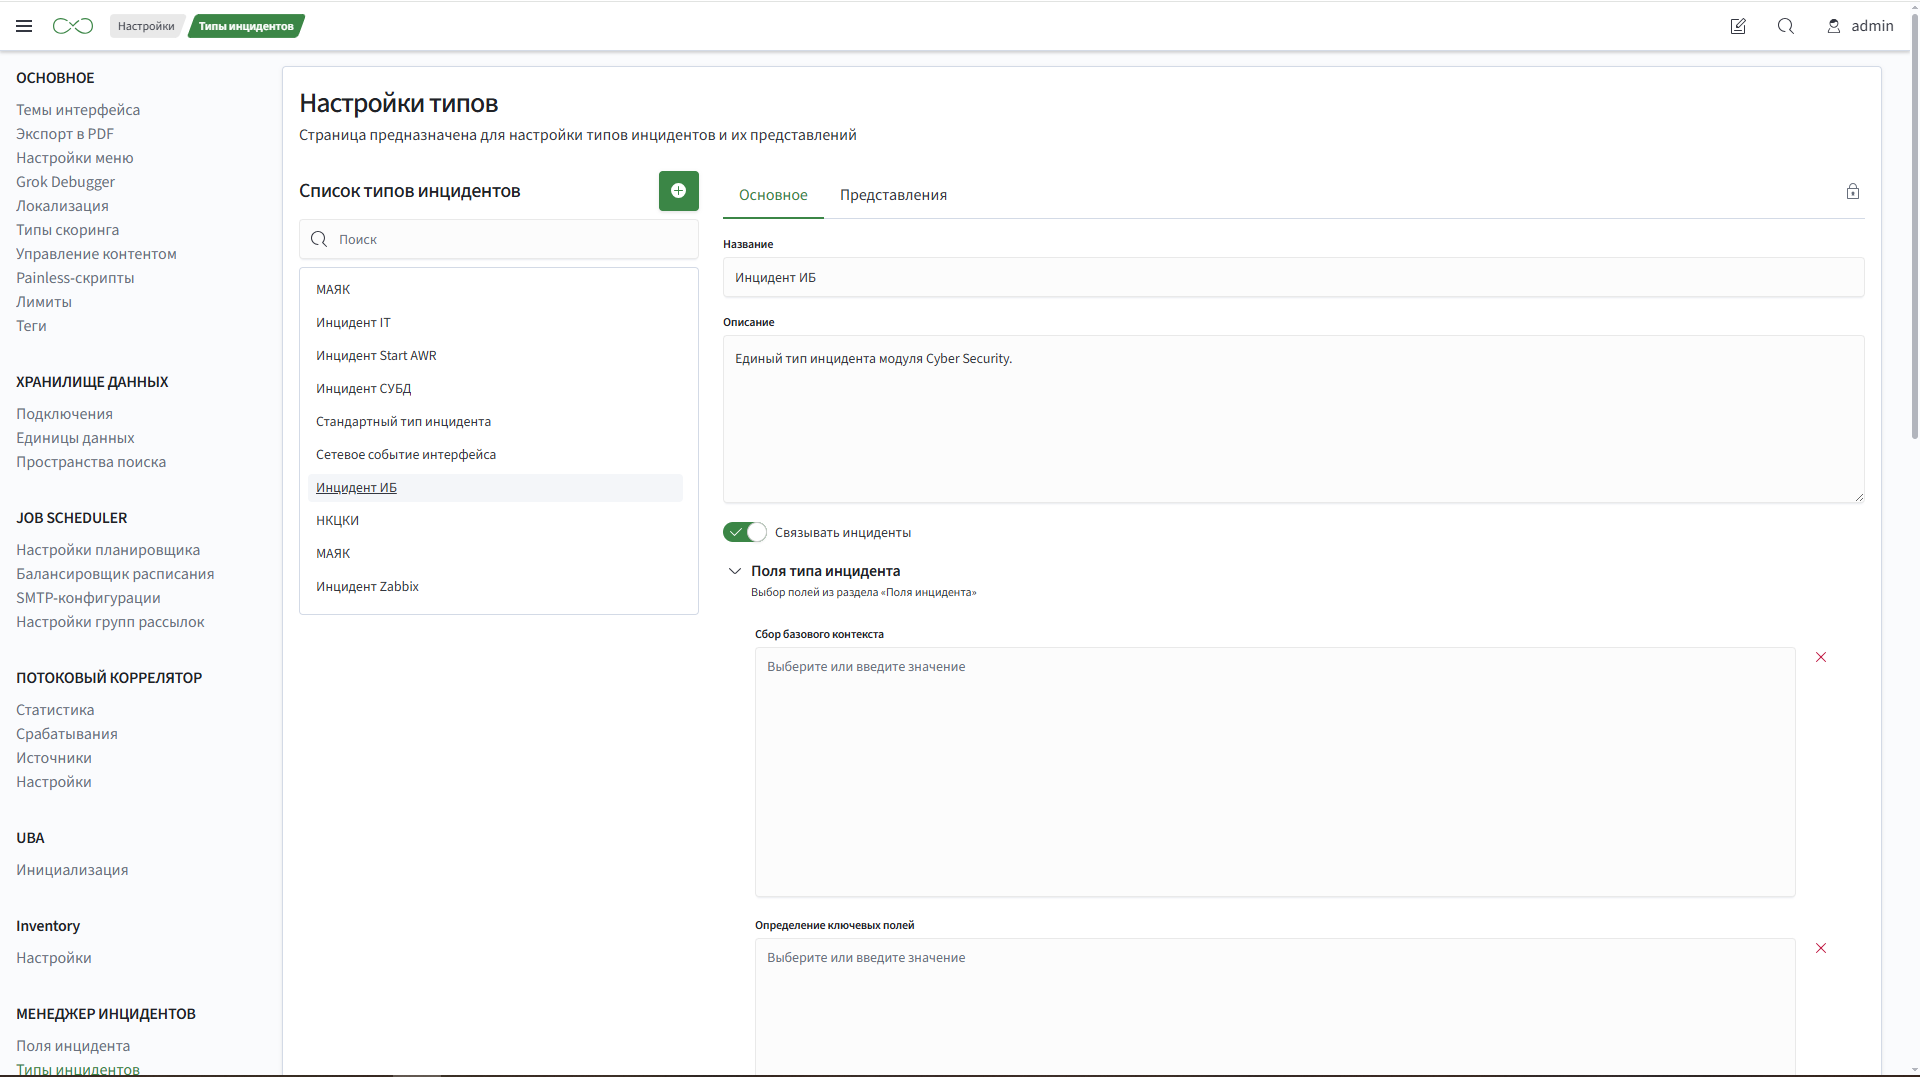
4.7. Проверка типа инцидента
- Перейдите в
Навигационное меню-Параметры системы-Настройки модулей-Менеджер инцидентов-Типы инцидентов - Убедитесь, что в списке есть тип
Инцидент ИБ
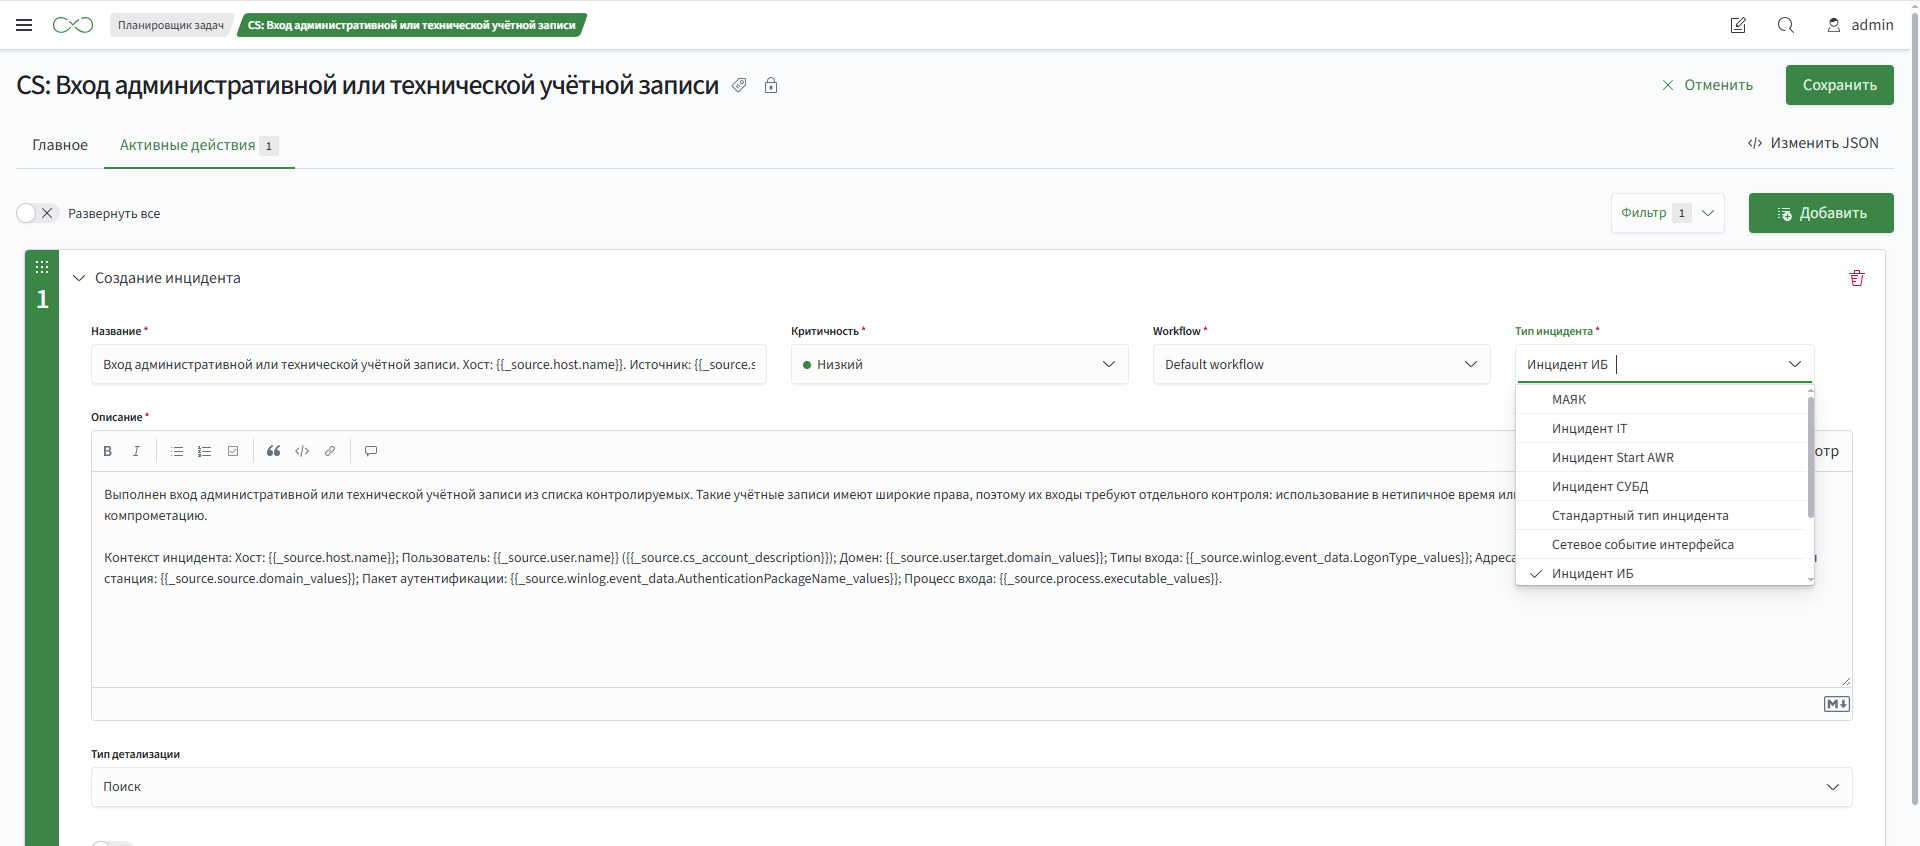
4.8. Проверка привязки типа инцидента к правилам
- Откройте любое правило модуля в разделе
Навигационное меню-Планировщик задач-Список задач - Убедитесь, что в поле
Тип инцидентавыбранИнцидент ИБ
4.9. Проверка дашбордов
- Перейдите в
Навигационное меню-Основное-Дашборды - Найдите дашборды по тегу
Cyber Security - Убедитесь, что дашборды установлены и открываются без ошибок
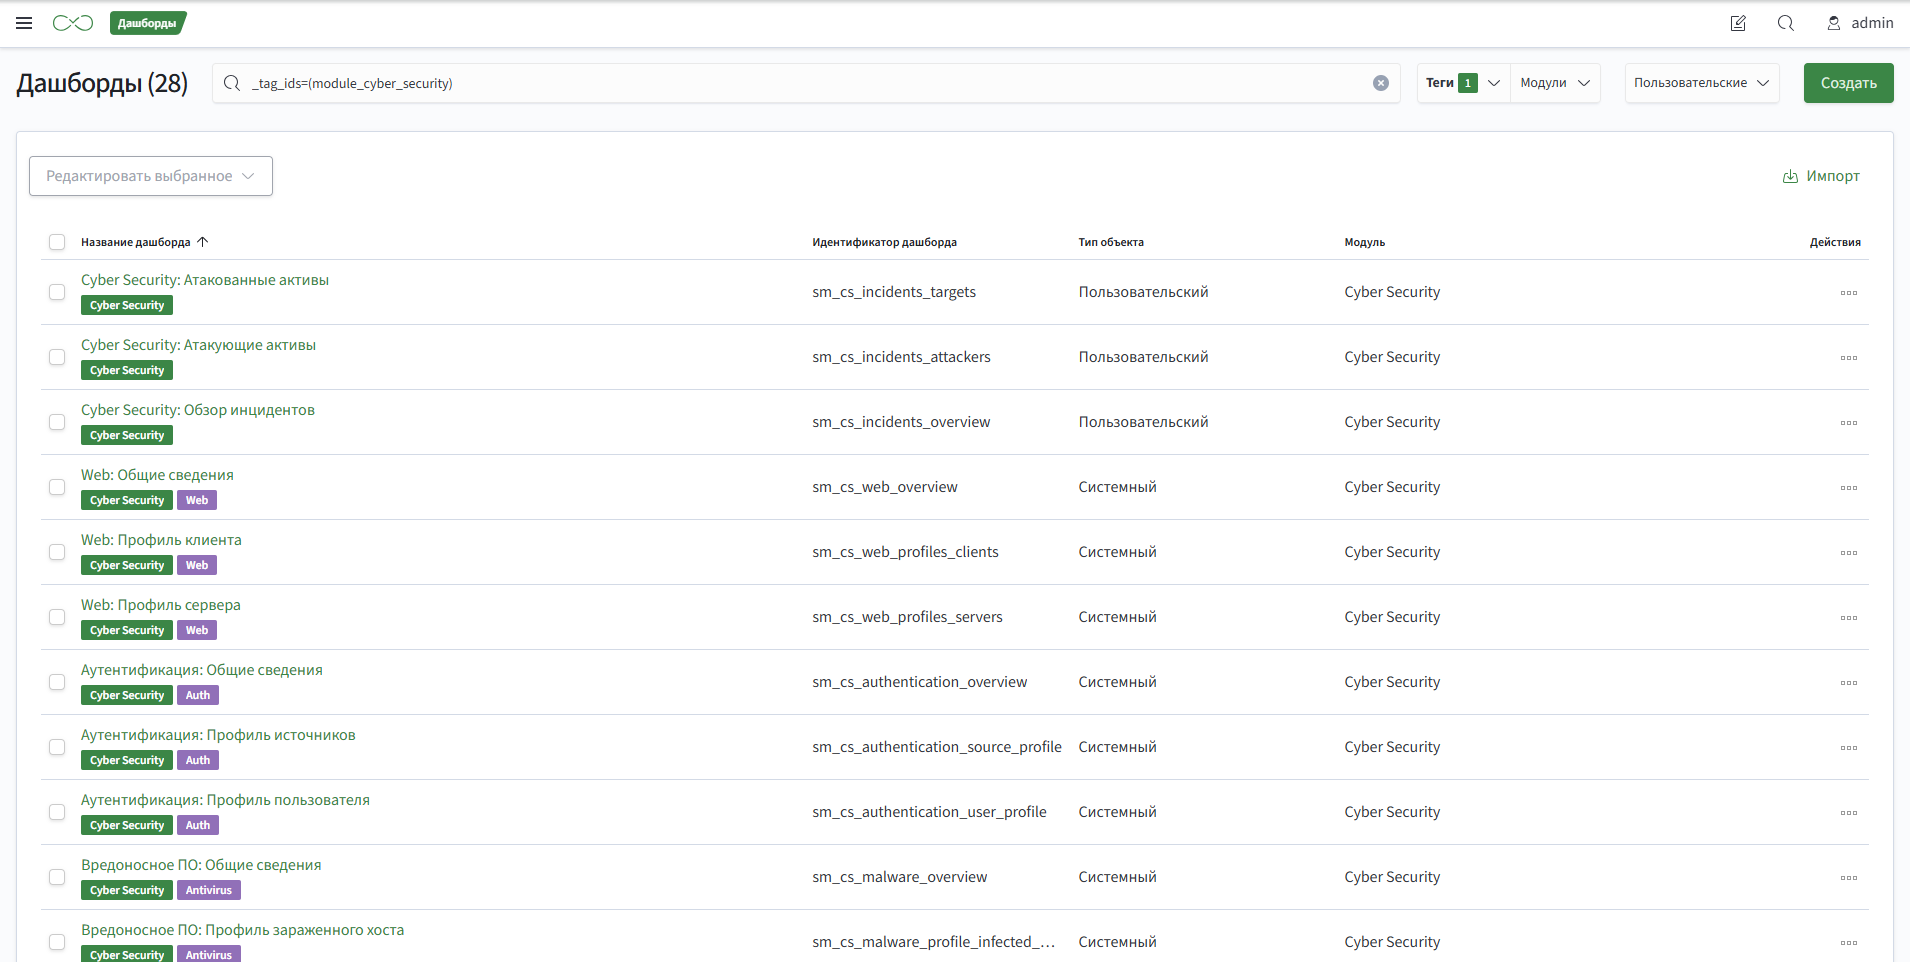
Дашборды описаны в разделе Дашборды.
Обновление модуля
Модуль обновляется так же, как устанавливается, импортом нового архива в разделе Управление контентом.
- при импорте обновления выбирайте только правила и справочники, которых еще нет в системе. Повторный импорт установленных объектов сбросит адаптированные правила к исходному состоянию и удалит данные, внесенные в справочники
- если правило уже адаптировано под инфраструктуру, а при импорте обновления помечено как
изменено, перенесите изменения из обновления в правило вручную - после обновления правила снова выключены. Включите их по разделу Порядок включения правил