Cyber Security: Incident Manager
Правила модуля регистрируют обнаруженные угрозы в Incident Manager с типом Инцидент ИБ. Карточка инцидента содержит затронутые хосты и учетные записи, ключевые поля событий, технику MITRE ATT&CK и плейбук расследования. Плейбук помогает аналитику определить, какое правило сработало, какие поля проверить и как отличить атаку от штатной активности.
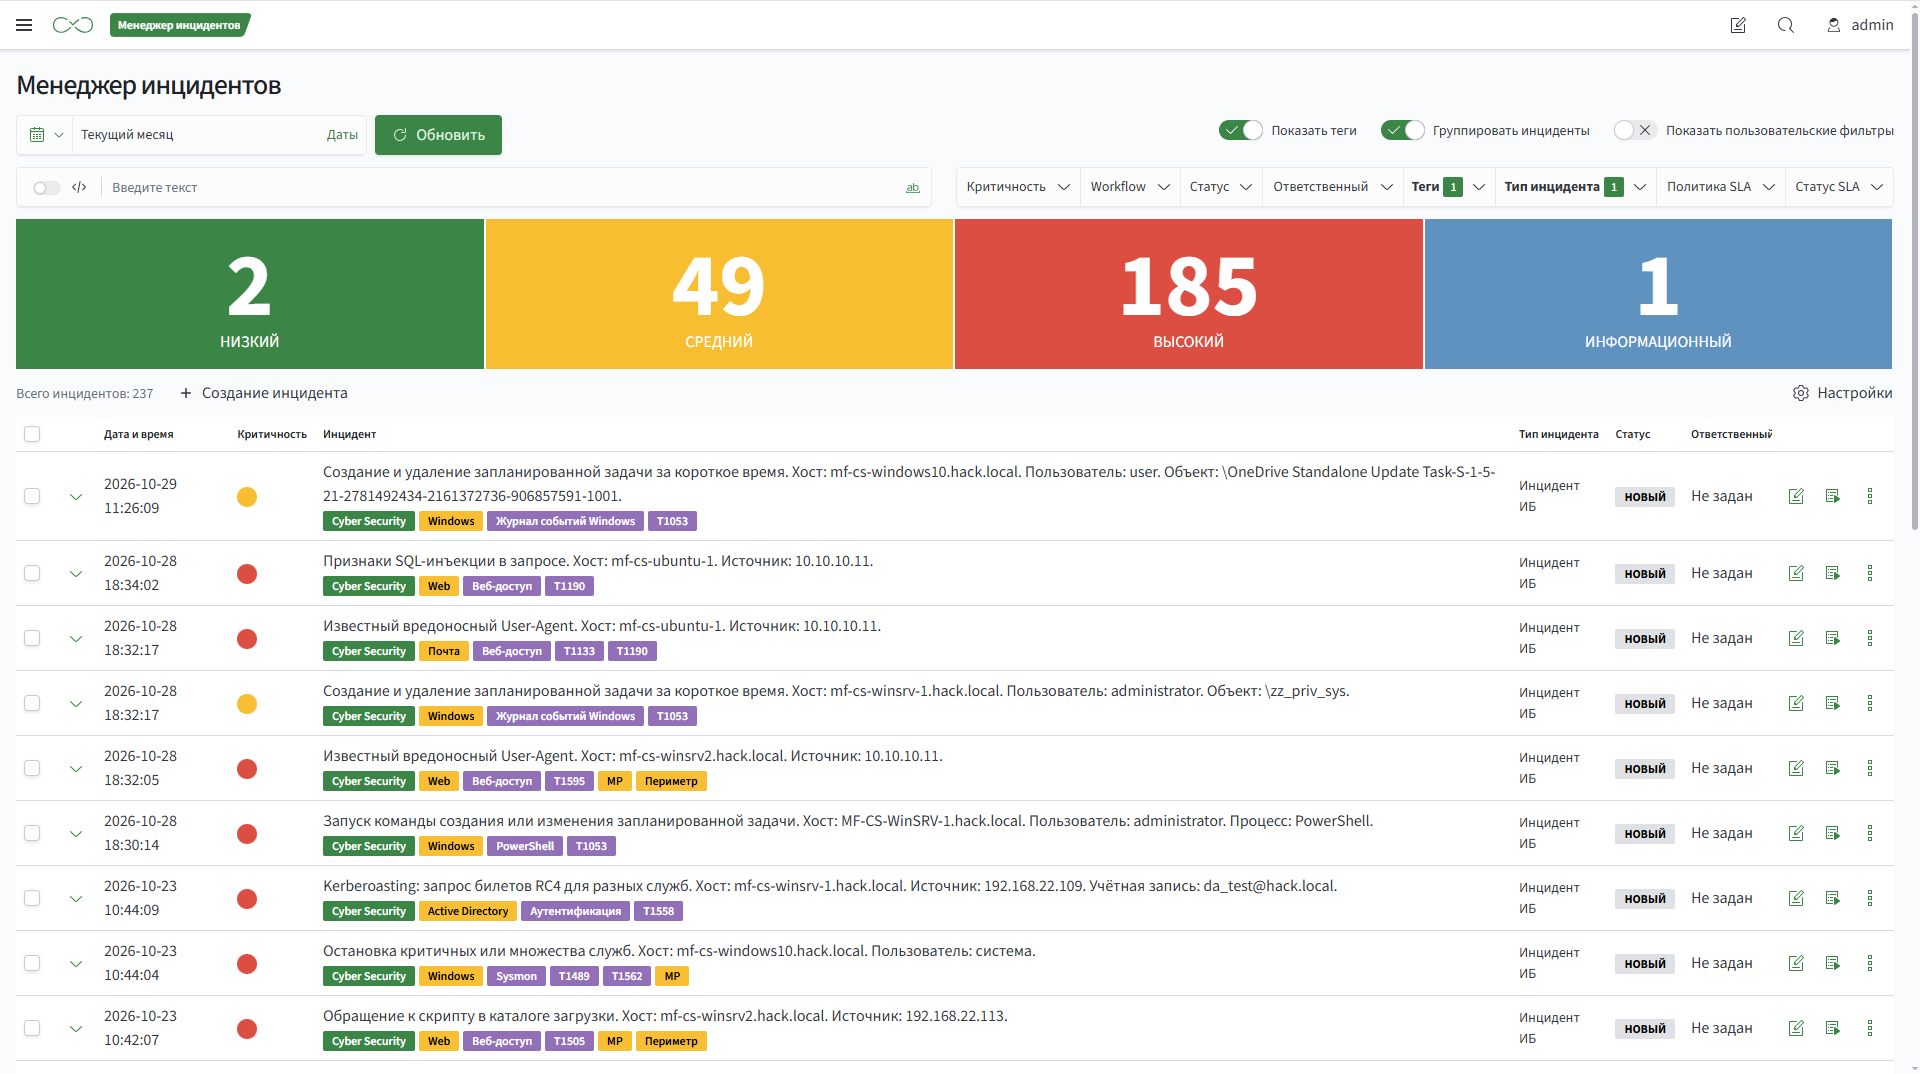
Структура карточки инцидента
- заголовок содержит название правила и основной контекст: хост, пользователя, источник или объект атаки
- теги показывают модуль, источник данных и технику MITRE ATT&CK
- описание объясняет, что обнаружило правило, чем это опасно, и приводит контекст конкретного срабатывания
- дополнительные поля содержат значения из событий: время первого и последнего события, их количество, хосты, учетные записи, процессы и командные строки
- детали инцидента содержат плейбук расследования с указанием исходных событий, полей для проверки и критериев оценки легитимности активности
Примеры инцидентов
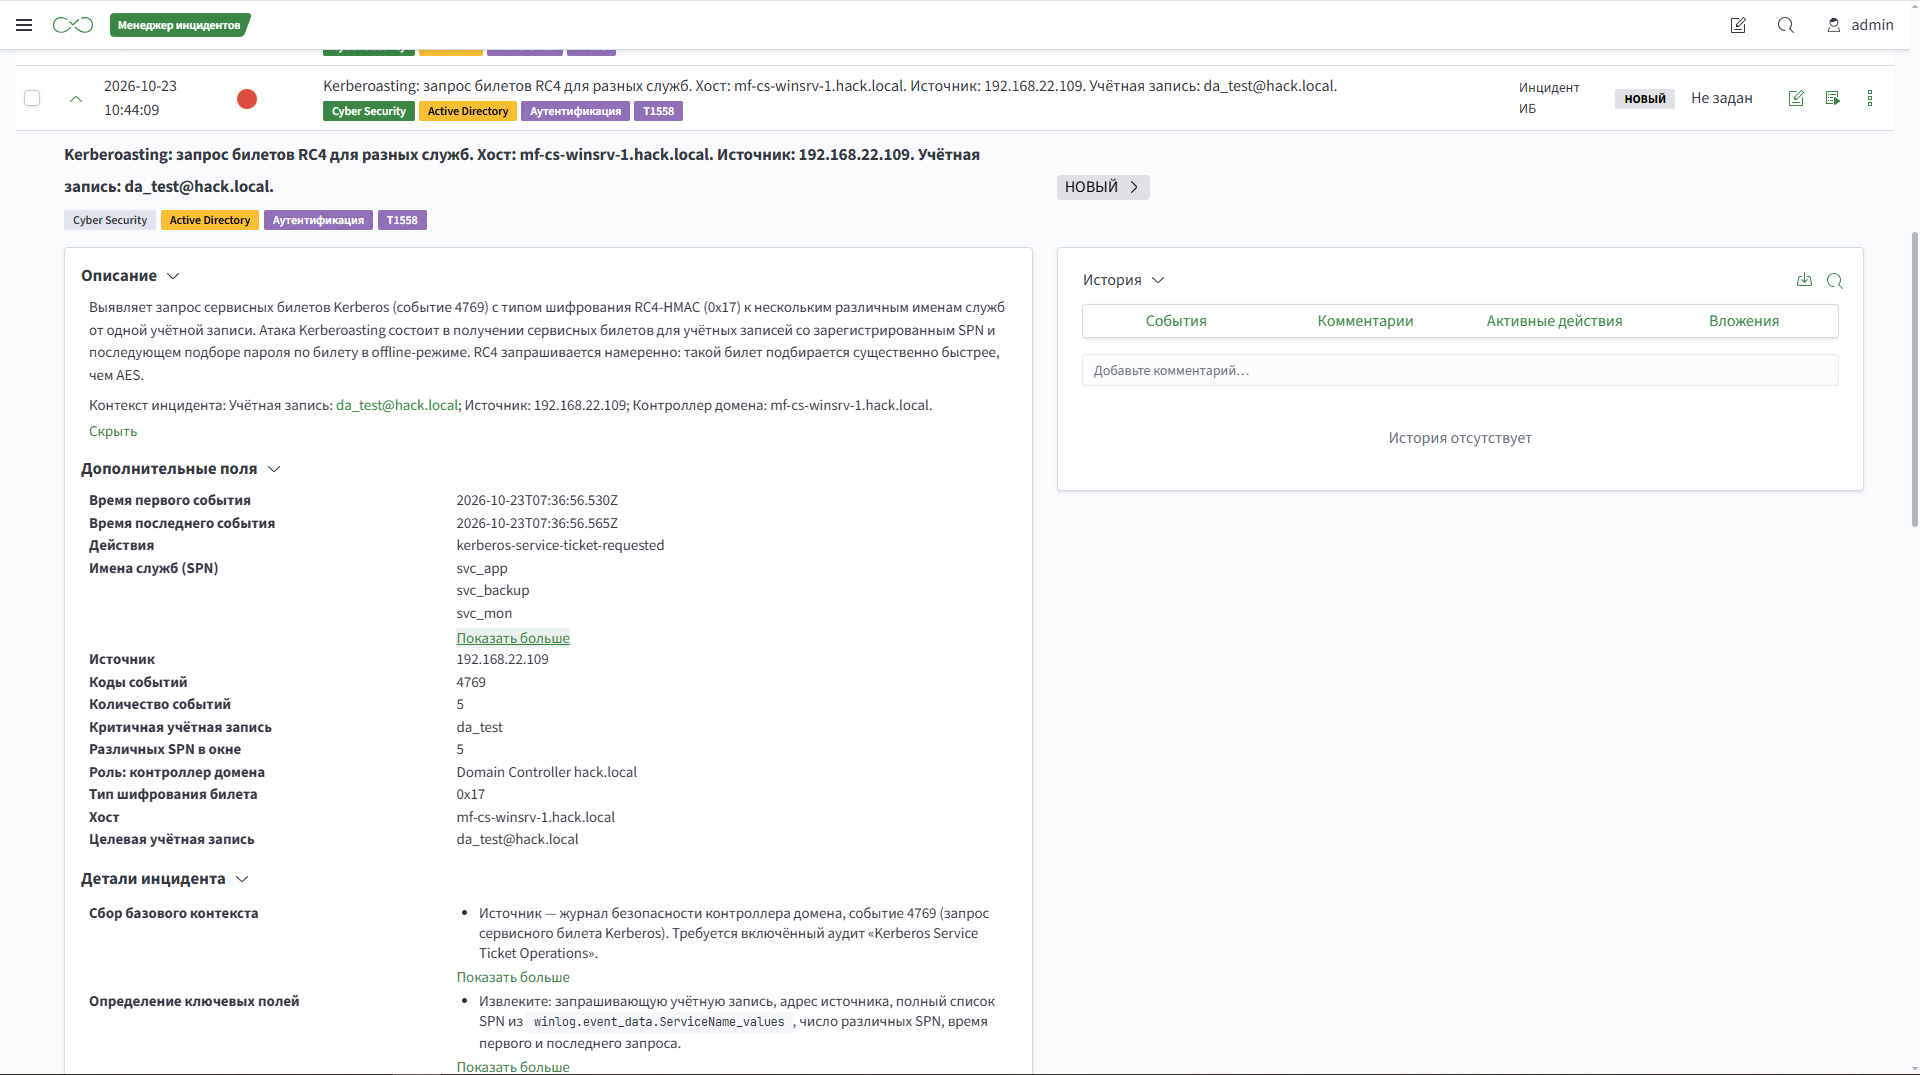
Kerberoasting: запрос билетов RC4 для разных служб
Правило обнаруживает по событиям контроллера домена учетную запись, которая за короткое время запросила сервисные билеты Kerberos с шифрованием RC4 для нескольких разных служб.
В карточке видны учетная запись, запросившая билеты, адрес источника, контроллер домена, список запрошенных SPN, их число и тип шифрования билета.
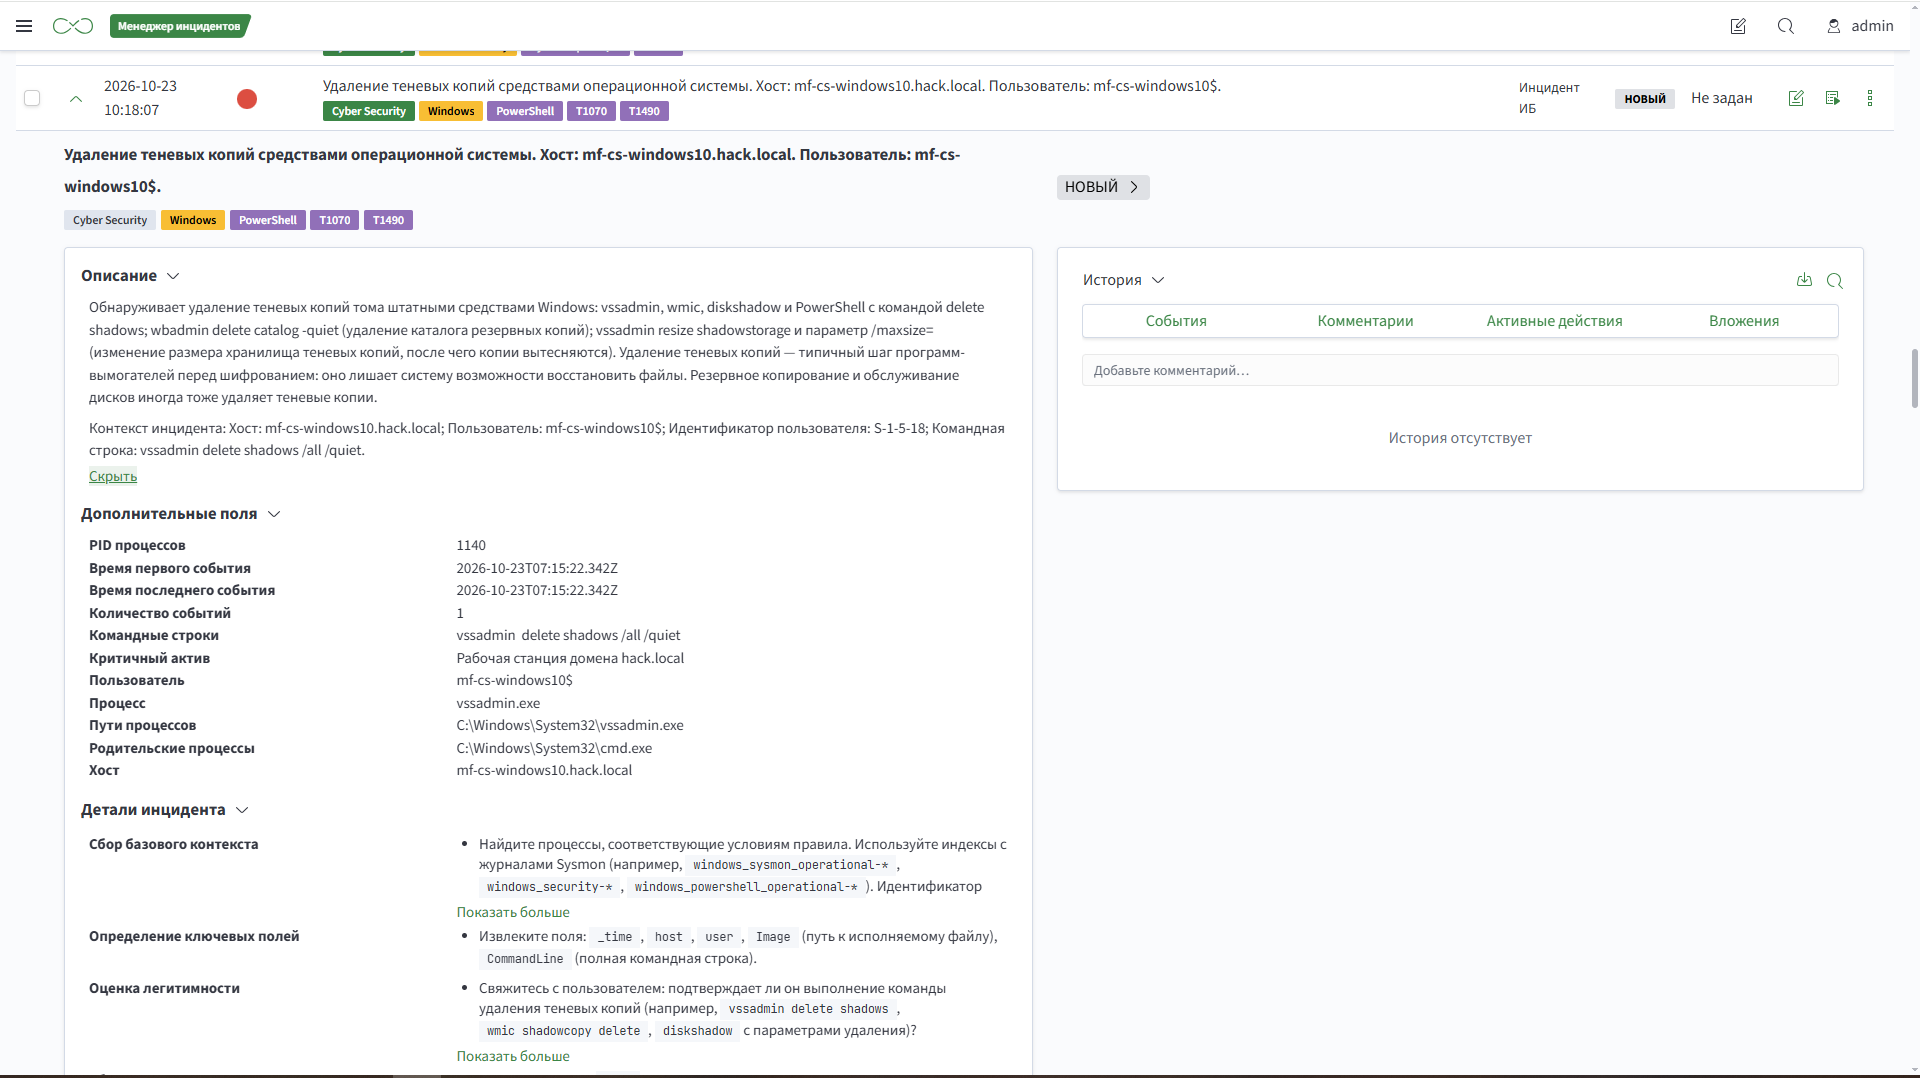
Удаление теневых копий средствами операционной системы
Правило обнаруживает удаление теневых копий тома штатными средствами Windows и уменьшение хранилища теневых копий. Программы-вымогатели могут удалять теневые копии перед шифрованием, чтобы файлы нельзя было восстановить.
В карточке видны командная строка, процесс и его родительский процесс, пользователь и хост.
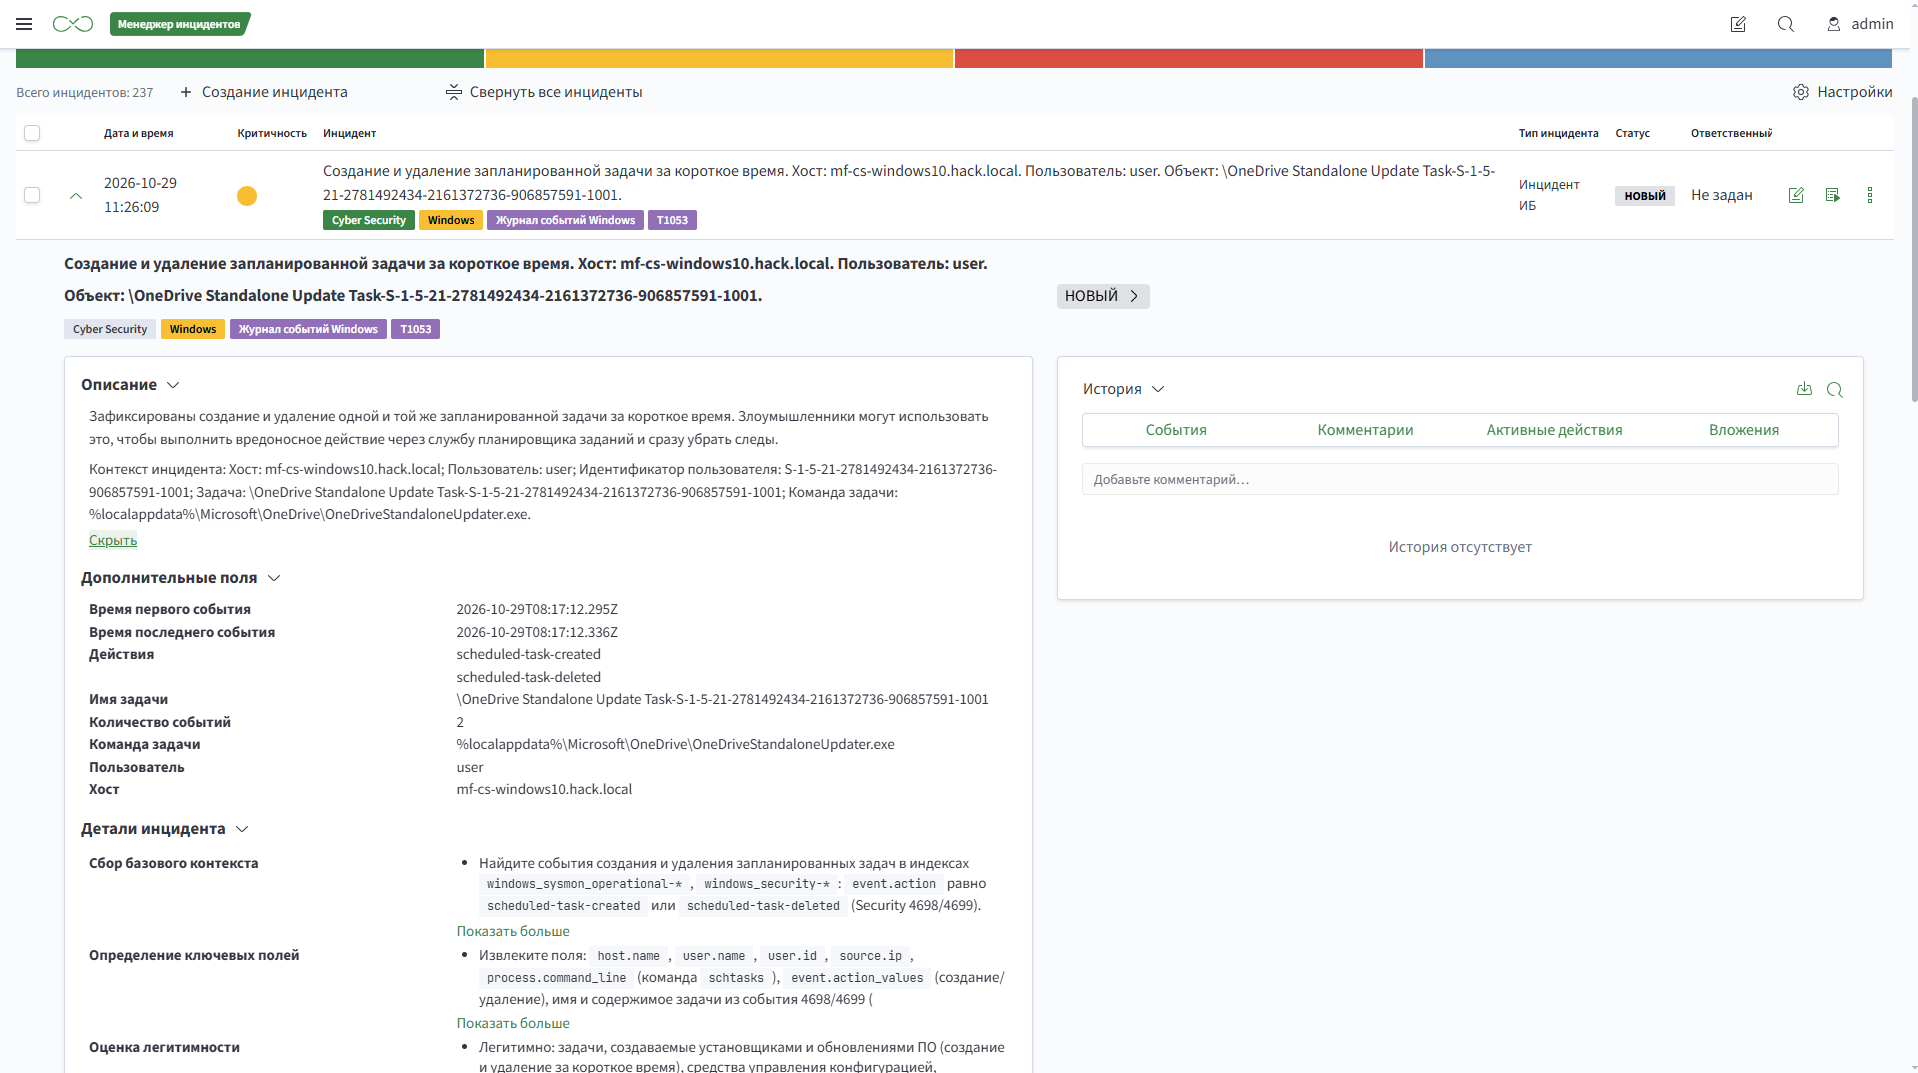
Создание и удаление запланированной задачи за короткое время
Правило находит запланированную задачу, которую создали и удалили за короткое время.
В карточке видны имя задачи, ее команда, пользователь и хост, а также действия создания и удаления. Плейбук перечисляет легитимные случаи, например задачи установщиков и обновлений ПО, и помогает отличить их от атаки.